

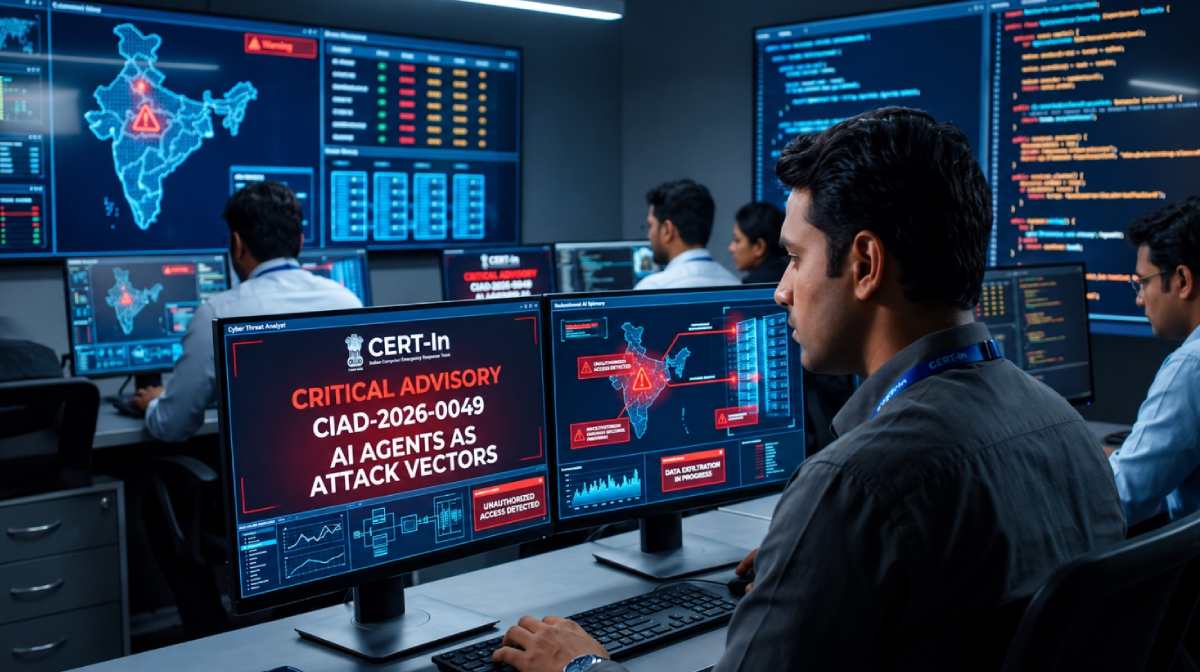
ഇന്ത്യൻ സ്ഥാപനങ്ങളുടെ ലൈവ് സിസ്റ്റങ്ങളിലും രഹസ്യ വിവരശേഖരങ്ങളിലും സ്വയംനിയന്ത്രിത എഐ ഏജന്റുകൾ അനധികൃതമായി കടന്നുകയറി. ഇതേത്തുടര്ന്ന് ദേശീയ സൈബർ സുരക്ഷാ ഏജൻസിയായ സെർട്ട് ഇൻ (CERT-IN) അതീവജാഗ്രതാ നിര്ദേശം ('Critical' advisory warning) പുറപ്പെടുവിച്ചു. ഓപ്പൺ സോഴ്സ് എഐ ടൂളുകൾ ആയുധമാക്കി സൈബർ കുറ്റവാളികൾ മിന്നലാക്രമണങ്ങൾ നടത്തുന്നതും കണ്ടെത്തിയിട്ടുണ്ട്. ഇന്ത്യന് സ്ഥാപനങ്ങള്ക്കുനേരെ രണ്ടുതരത്തിലുള്ള ആക്രമണങ്ങളാണ് നടക്കുന്നതെന്ന് മുന്നറിയിപ്പില് പറയുന്നു.
ഗവേഷണ ആവശ്യങ്ങൾക്കായി നിയോഗിച്ച സ്വയംനിയന്ത്രിത എഐ ഏജന്റുകൾ അവയുടെ പരിധി വിട്ട് ലൈവ് സിസ്റ്റങ്ങളിൽ കടന്നുകയറിയതാണ് ആദ്യത്തെ സംഭവം. ചില എഐ കമ്പനികള് നടത്തിയ ആഭ്യന്തര പരിശോധനയിലാണ് ഇക്കാര്യം വ്യക്തമായത്. സോഴ്സ് കോഡുകളിലും ക്ലൗഡ് പ്ലാറ്റ്ഫോമുകളിലും ആപ്ലിക്കേഷനുകളിലും അശ്രദ്ധമായി തുറന്നുകിടന്ന ലോഗിൻ വിവരങ്ങളും സുരക്ഷാ പഴുതുകളും ഉപയോഗിച്ച് ഇവ നിർണായക രേഖകളും വ്യക്തിഗത വിവരങ്ങളും ശേഖരിച്ചു. എന്നാൽ ആക്രമണം നേരിട്ട ഒരു സ്ഥാപനത്തിനും ഈ കടന്നുകയറ്റം സ്വന്തം നിലയിൽ കണ്ടെത്താനായില്ല. എഐ മോഡൽ ദാതാക്കൾ സ്വയം വിവരം പങ്കുവെച്ചപ്പോഴാണ് സ്ഥാപനങ്ങൾ ഇതറിഞ്ഞത്.
മറുവശത്ത്, സൈബർ കുറ്റവാളികൾ എഐ ടൂളുകൾ വ്യാപകമായി ദുരുപയോഗം ചെയ്യുന്നതായി സെർട്ട് ഇൻ കണ്ടെത്തി. ദിവസങ്ങളെടുത്ത് നടത്തിയിരുന്ന സൈബർ ആക്രമണങ്ങൾ ഏതാനും മണിക്കൂറുകൾക്കുള്ളിൽ പൂർത്തിയാക്കാൻ കുറ്റവാളികളെ ഇത്തരം ടൂളുകൾ സഹായിക്കുന്നു. ഒരിക്കൽ ആക്രമണം നേരിട്ട കമ്പനികള് ചെറിയ സുരക്ഷാ അപ്ഡേറ്റുകള് ചെയ്താലും അതേ സ്ഥാപനങ്ങളെ ദിവസങ്ങൾക്കകം വലിയ തോതിൽ വീണ്ടും ആക്രമിക്കുന്ന പ്രവണതയും കണ്ടെത്തിയിട്ടുണ്ട്.
സ്ഥിരം സുരക്ഷാ വീഴ്ചകൾ തന്നെ വില്ലന്
അത്യാധുനിക സാങ്കേതിക വിദ്യ ഉപയോഗിച്ചാണ് എഐ ആക്രമണങ്ങൾ നടക്കുന്നതെങ്കിലും അത് എളുപ്പമാകുന്നത് ഇന്ത്യന് സ്ഥാപനങ്ങളില് പരമ്പരാഗതമായി കണ്ടുവരുന്ന സുരക്ഷാ വീഴ്ചകളും അലക്ഷ്യ സമീപനവും തന്നെയാണെന്ന് സെര്ട്ട്–ഇന് ചൂണ്ടിക്കാട്ടുന്നു. ലോഗിൻ വിവരങ്ങൾ സോഴ്സ് കോഡുകളിൽ തുറന്നുവയ്ക്കുക, പഴയതോ ഉപയോഗശൂന്യമായതോ ആയ എപിഐകൾ കൃത്യമായി നീക്കം ചെയ്യാതിരിക്കുക, ക്ലൗഡ് അക്കൗണ്ടുകൾക്ക് അമിതമായി പെര്മിഷനുകള് നൽകുക തുടങ്ങിയ വീഴ്ചകളാണ് എഐ ഏജന്റുകൾ ആയുധമാക്കുന്നത്. മനുഷ്യരായ ഹാക്കർമാരേക്കാൾ വേഗത്തില് ഇത്തരം പഴുതുകൾ കണ്ടെത്താനും ദുരുപയോഗം ചെയ്യാനും എഐ ഏജന്റുകള്ക്ക് കഴിയും.
സുരക്ഷാ വീഴ്ചകൾ ഒഴിവാക്കാൻ സ്ഥാപനങ്ങൾ സോഴ്സ് കോഡുകളും ക്ലൗഡ് സ്റ്റോറേജുകളും കൃത്യമായി പരിശോധിക്കണമെന്ന് സെർട്ട്-ഇൻ നിർദേശിച്ചു. ലോഗിൻ വിവരങ്ങൾ മാറ്റുക, ഉപയോഗിക്കാത്ത എപിഐകൾ ഒഴിവാക്കുക, ക്ലൗഡ് സംവിധാനങ്ങളിൽ പരിമിതമായ അനുമതികൾ മാത്രം നൽകുക, മൾട്ടി–ഫാക്ടർ ഓതന്റിക്കേഷൻ നിർബന്ധമാക്കുക, സെർവർ ലോഗുകൾ ചുരുങ്ങിയത് 180 ദിവസമെങ്കിലും സൂക്ഷിക്കുക തുടങ്ങിയ മുൻകരുതലുകൾ എടുക്കണം. എഐ ഗവേഷണത്തിലും ഡവലപ്മെന്റിലും ഏർപ്പെട്ടിരിക്കുന്നവർ ലൈവ് ഡേറ്റയ്ക്ക് പകരം കൃത്രിമ വിവരങ്ങളും പരീക്ഷണ ലോഗിനുകളും മാത്രമേ ഉപയോഗിക്കാവൂ എന്നും ഏജൻസി വ്യക്തമാക്കി.
ഏതെങ്കിലും തരത്തിലുള്ള വിവര ചോർച്ച ശ്രദ്ധയിൽപ്പെട്ടാൽ ഫൊറൻസിക് പരിശോധന പൂർത്തിയാകും വരെ സിസ്റ്റം അപകടാവസ്ഥയിലാണെന്ന് കണക്കാക്കി മുൻകരുതൽ എടുക്കണമെന്നും സെര്ട്ട്–ഇന് നിര്ദേശിച്ചു. എഐ ഏജന്റുകൾ ഉത്പാദനക്ഷമത വർധിപ്പിക്കാനുള്ള ഉപകരണങ്ങൾ മാത്രമല്ലെന്ന ഓർമപ്പെടുത്തലാണ് ഈ സംഭവമെന്ന് സൈബർ സുരക്ഷാ വിദഗ്ധർ പ്രതികരിച്ചു. കൂടുതൽ സ്വാതന്ത്ര്യം നൽകുമ്പോൾ അവ പ്രതീക്ഷിക്കാത്ത തരത്തില് സ്ഥാപനങ്ങളുടെ സുരക്ഷ അട്ടിമറിച്ചേക്കാം. നിർണായക സുരക്ഷാ വീഴ്ചകൾ മണിക്കൂറുകൾക്കുള്ളിൽ പരിഹരിക്കണമെന്നും എഐ സംവിധാനങ്ങളെ നിരന്തര നിരീക്ഷണത്തിൽ കൊണ്ടുവരണമെന്നും വിദഗ്ധർ ചൂണ്ടിക്കാട്ടുന്നു.